

Quem já decidiu levar IA para a operação industrial costuma esbarrar na mesma dúvida: como montar um sistema que execute tarefas de verdade, com controle e rastreabilidade, em vez de depender de um assistente que só responde perguntas. A escolha da arquitetura de agentes de IA é o que separa um piloto que funciona na demonstração de um processo que sustenta a rotina. Este guia percorre componentes, padrões de orquestração, critérios de decisão e armadilhas comuns para você definir a estrutura certa.
O que é arquitetura de agentes de IA e o que ela precisa resolver
A arquitetura de agentes de IA é a forma como você organiza modelo, ferramentas, memória, orquestração e integrações para que um sistema execute tarefas com autonomia controlada. Ela define quem decide, o que pode ser acessado, como o estado é mantido e como o resultado é auditado. Sem essa estrutura, o agente vira uma caixa-preta que funciona em demonstração e falha em produção.
Um agente de IA, na definição clássica citada em artigo da SciELO, é qualquer entidade que percebe o ambiente por sensores e age sobre ele por atuadores, escolhendo ações que maximizem seu desempenho ao longo do tempo. Em sistemas empresariais, os sensores são APIs, documentos e bancos de dados; os atuadores são chamadas a sistemas, preenchimento de formulários e envio de respostas.
A arquitetura precisa resolver quatro problemas centrais:
- Decisão sob incerteza: o modelo precisa escolher entre ferramentas e passos sem travar ou inventar.
- Controle de acesso: cada agente só enxerga e modifica o que é autorizado para sua função.
- Rastreabilidade: toda ação precisa deixar trilha para auditoria e correção.
- Estabilidade: o sistema deve falhar de forma previsível, sem efeito cascata entre etapas.
A diferença entre um agente e um simples chatbot com prompt avançado está justamente nessa camada estrutural. O chatbot responde; o agente executa uma sequência de ações com estado, validação e consequências. A arquitetura é o que torna essa execução possível e governável.
Componentes de um agente: do modelo ao ambiente de execução
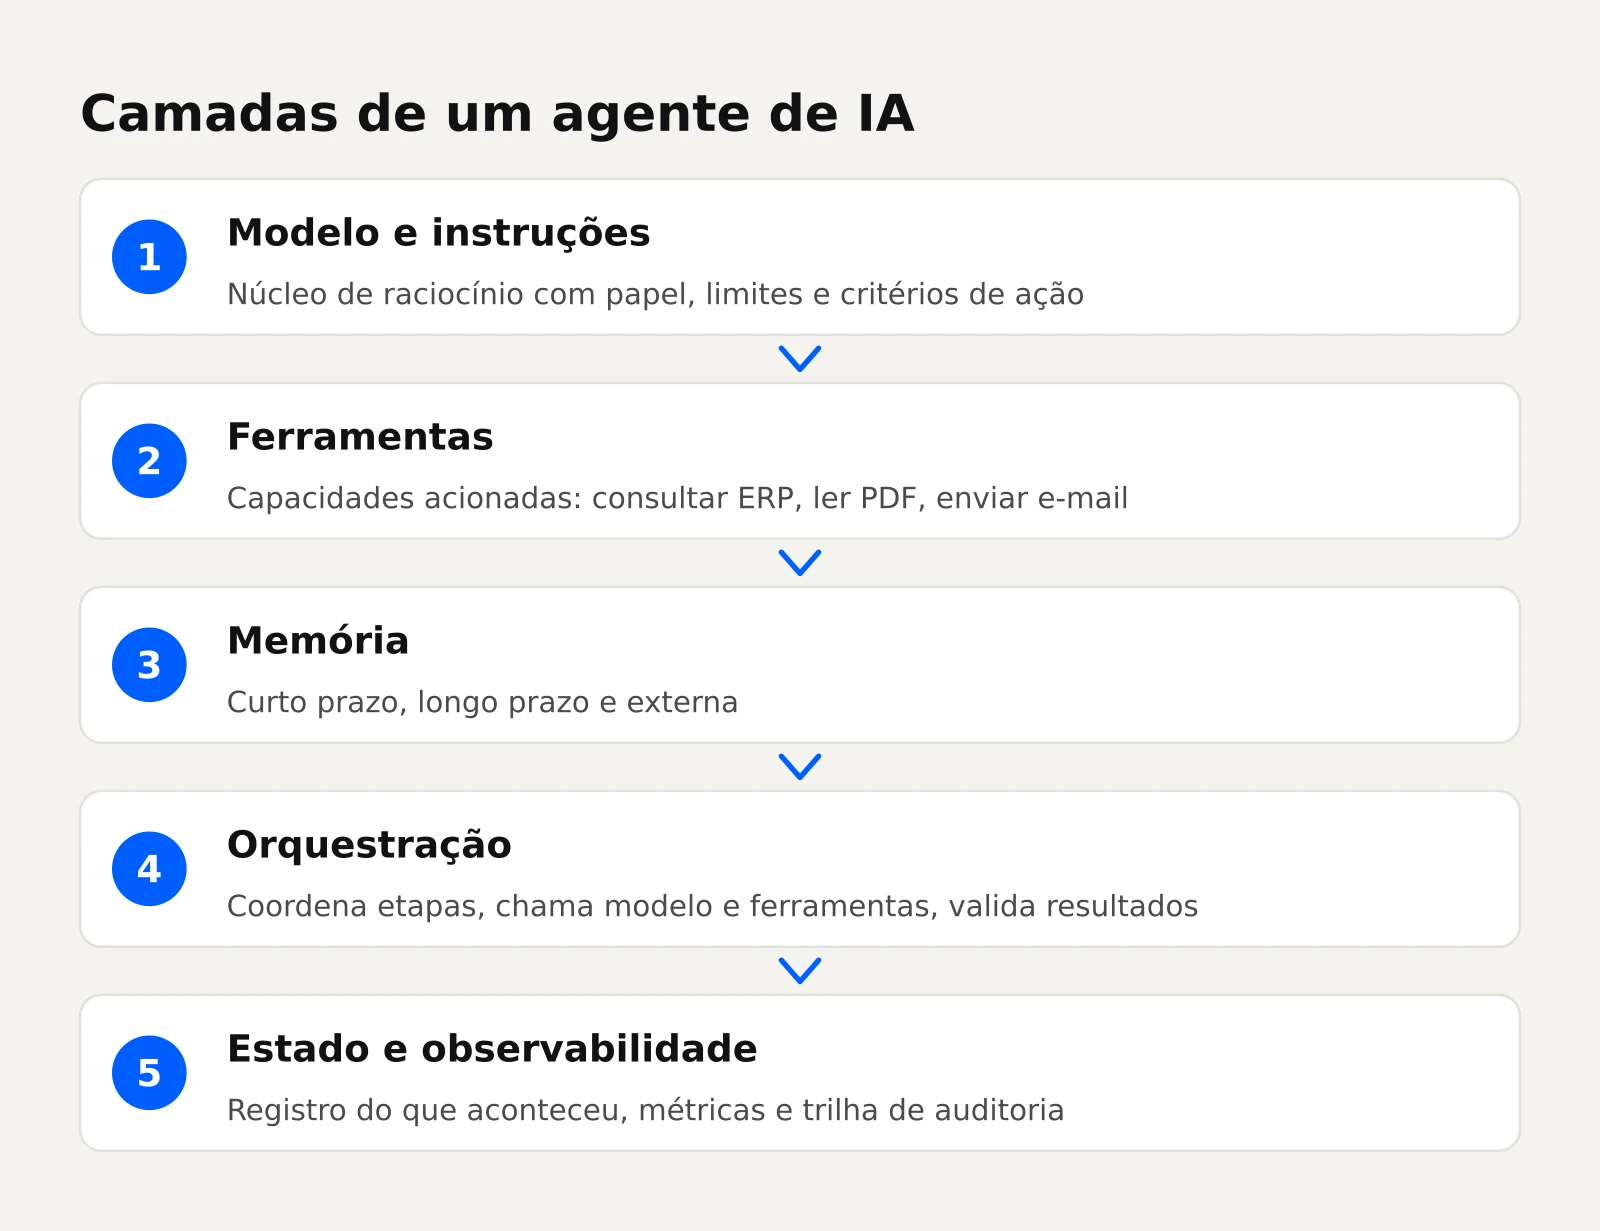
Todo agente de IA, independentemente do padrão de orquestração, é composto por camadas que se complementam. Entender cada uma ajuda a diagnosticar onde um sistema falha e o que precisa ser reforçado antes de escalar.
Modelo, instruções e política de decisão
O modelo de linguagem é o núcleo de raciocínio, mas não decide sozinho. Ele opera dentro de um conjunto de instruções que definem papel, limites e critérios de ação. A política de decisão estabelece quando o agente deve agir, quando deve perguntar e quando deve parar.
Em uma aplicação de auditoria, por exemplo, a política pode determinar que o agente só prossiga para a próxima etapa se todas as validações anteriores retornarem sucesso. O trabalho publicado pelo Seminário Internacional descreve exatamente esse tipo de controle: agentes operando sob rigorosos controles de autenticação e governança, com outputs auditáveis e reprodutíveis.
Instruções vagas geram comportamento imprevisível. Instruções excessivamente rígidas travam o agente em casos de borda. O equilíbrio está em definir o objetivo com clareza e deixar o caminho flexível, com pontos de verificação explícitos.
Ferramentas, memória e gestão de contexto
Ferramentas são as capacidades que o agente aciona: consultar um ERP, ler um PDF, enviar um e-mail, calcular uma rota. Cada ferramenta precisa de contrato claro de entrada e saída, senão o agente a usa de forma errada ou tenta improvisar parâmetros.
A memória se divide em três tipos:
- Memória de curto prazo: o contexto da conversa ou da tarefa em execução.
- Memória de longo prazo: preferências, regras de negócio e histórico de decisões.
- Memória externa: bases de conhecimento, documentos e sistemas consultados sob demanda.
A gestão de contexto define o que entra na janela do modelo a cada passo. Incluir tudo estoura o limite e dilui a atenção; incluir pouco faz o agente perder informação crítica. A decisão sobre o que manter, resumir ou descartar é parte central do design arquitetural.
Camada de orquestração, estado e observabilidade
A orquestração é o motor que coordena as etapas: chama o modelo, executa ferramentas, valida resultados e decide o próximo passo. Em arquiteturas mais simples, essa lógica fica no próprio código da aplicação. Em sistemas complexos, vira uma camada separada com máquina de estados.
O estado é o registro do que já aconteceu, do que está pendente e do que falhou. Sem estado persistente, qualquer interrupção reinicia a tarefa do zero. Com estado mal desenhado, o agente repete passos ou toma decisões baseadas em informação desatualizada.
A observabilidade complementa essa camada: métricas de uso, custo por execução, taxa de sucesso por etapa e trilha de auditoria. O artigo sobre observabilidade de IA detalha como monitorar qualidade, custo e desempenho em sistemas com agentes.
Segundo o SERPRO, a arquitetura da plataforma é organizada em diferentes camadas, com uma base formada por infraestrutura especializada de GPUs e, sobre ela, o Serpro LLM, que oferta modelos de linguagem gerais, de domínio e para busca e recuperação de informações.
Padrões de arquitetura: agente único, supervisor e multiagente
A escolha do padrão depende da complexidade da tarefa, do grau de paralelismo possível e do nível de controle exigido. Os três grandes grupos são agente único, orquestração com supervisor e sistemas multiagentes.
Quando o agente único com múltiplas ferramentas basta
Um agente único com várias ferramentas resolve bem tarefas sequenciais e de escopo limitado: ler um pedido, validar campos, lançar no ERP e devolver confirmação. A vantagem é a simplicidade: menos pontos de falha, mais fácil de testar e auditar.
Esse padrão funciona quando a tarefa tem começo, meio e fim claros, e quando as decisões não disputam recursos entre si. Se o agente começa a precisar de "personalidades" diferentes para etapas distintas, é sinal de que o padrão está no limite.
Supervisor, sequencial, paralelo e transferência de controle
O padrão supervisor introduz um agente coordenador que distribui subtarefas para agentes especializados e consolida os resultados. É útil quando a tarefa se divide naturalmente em etapas independentes ou quando diferentes especialidades precisam ser combinadas.
Dentro desse grupo, há variações:
- Sequencial: cada etapa recebe a saída da anterior, como em um pipeline de validação documental.
- Paralelo: várias subtarefas rodam ao mesmo tempo e são consolidadas ao final.
- Transferência de controle: um agente passa a tarefa para outro quando identifica que não é o mais adequado.
O mesmo princípio vale para processos de negócio: validação de documentos, conferência de cálculos e checagem de regras podem rodar em paralelo.
Multiagente, blackboard e padrões hierárquicos
Sistemas multiagentes vão além do supervisor: múltiplos agentes autônomos interagem, negociam e compartilham um espaço comum de informações. O padrão blackboard é um quadro compartilhado onde cada agente lê e escreve contribuições parciais, permitindo que especialistas diferentes colaborem sem coordenação central rígida.
Padrões hierárquicos organizam os agentes em camadas de autoridade: agentes operacionais executam, agentes táticos coordenam grupos e um agente estratégico define prioridades. Esse desenho aparece em operações com muitas fontes de dados e regras de negócio que mudam por contexto. Para aprofundar os fundamentos, o guia sobre sistemas multiagentes explica como funcionam e quando usar.
A complexidade cresce rápido: cada agente adicional multiplica as interações possíveis e os pontos de falha. A regra prática é começar pelo padrão mais simples que resolva o problema e só adicionar camadas quando houver evidência de que a complexidade atual não dá conta.
O Jornal da USP relata que a plataforma Kiro pode dividir a execução entre agentes de IA que trabalham em paralelo, verificam o código e identificam erros que podem não ser detectados por testes unitários.
Protocolos de integração entre agentes e sistemas
Protocolo de integração não é a mesma coisa que padrão de orquestração. O padrão define quem coordena e como as decisões fluem; o protocolo define o formato técnico pelo qual agentes e sistemas trocam informações.
O Model Context Protocol (MCP) é um exemplo relevante: padroniza como agentes acessam dados e ferramentas externas. A proposta publicada pelo Seminário Internacional descreve uma rede federada de servidores MCP para instituições de controle, permitindo exposição segura e padronizada de dados e fluxos de auditoria, com autenticação e governança rigorosas.
Na prática industrial, a integração acontece por duas vias principais:
- API: quando o sistema de destino expõe endpoints estruturados, o agente chama diretamente com contratos definidos.
- Operação de interface: quando não há API disponível, o agente opera a tela do sistema, clicando e preenchendo como um usuário humano faria.
A escolha entre as duas depende do sistema legado, da estabilidade da interface e do volume de operações. API é mais robusta e auditável; operação de interface resolve o problema imediato quando não há alternativa técnica viável no curto prazo.
Como escolher a arquitetura: critérios que mudam a decisão
Não existe arquitetura melhor em abstrato. A decisão correta depende de restrições concretas do processo, do risco envolvido e do que a operação tolera em termos de latência e erro.
Complexidade da tarefa, determinismo e necessidade de auditoria
Três perguntas separam os casos simples dos complexos:
- A tarefa tem um caminho único ou múltiplos caminhos válidos? Caminho único pede pipeline sequencial; múltiplos caminhos pedem orquestração com decisão dinâmica.
- O resultado precisa ser idêntico a cada execução? Se sim, o determinismo exige regras explícitas e validação por sistema, não apenas pelo modelo.
- Quem precisa auditar o que aconteceu? Se a resposta envolve auditoria externa ou conformidade regulatória, cada passo precisa de trilha registrada e reproduzível.
Processos com alta necessidade de auditoria se beneficiam de arquiteturas com estado explícito e logs estruturados. A governança de IA é o guarda-chuva que organiza esses requisitos, como detalha o artigo sobre governança de IA.
Latência, confiabilidade e participação humana
Latência é o tempo entre o início da tarefa e o resultado final. Tarefas síncronas, como responder a um cliente em tempo real, exigem arquitetura enxuta com poucas chamadas ao modelo. Tarefas assíncronas, como processar um lote de pedidos à noite, toleram pipelines mais longos.
Confiabilidade mede a taxa de sucesso sem intervenção. Se a operação exige 99% de acerto sem revisão humana, o desenho precisa de validações redundantes e fallback explícito. Se tolera revisão, a participação humana entra como etapa do fluxo, não como exceção. O conceito de human in the loop explica quando e como inserir essa supervisão.
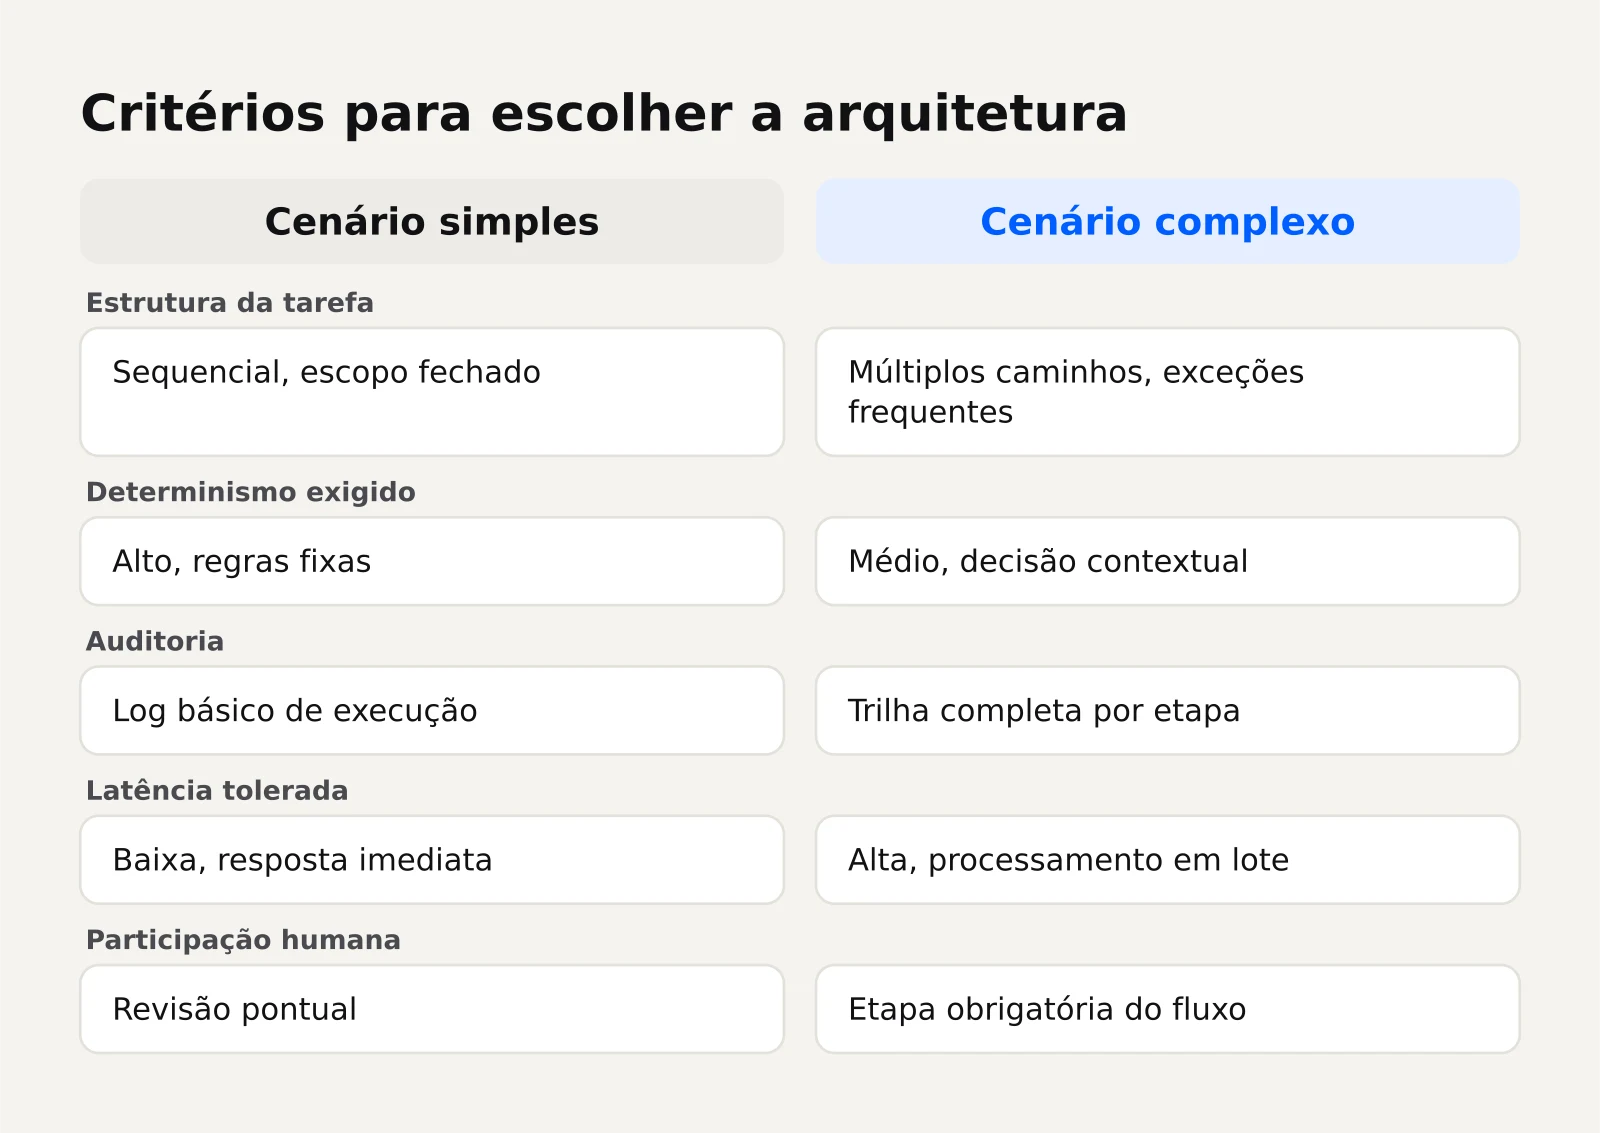
A tabela abaixo resume os critérios por tipo de cenário:
| Critério | Cenário simples | Cenário complexo |
|---|---|---|
| Estrutura da tarefa | Sequencial, escopo fechado | Múltiplos caminhos, exceções frequentes |
| Determinismo exigido | Alto, regras fixas | Médio, decisão contextual |
| Auditoria | Log básico de execução | Trilha completa por etapa |
| Latência tolerada | Baixa, resposta imediata | Alta, processamento em lote |
| Participação humana | Revisão pontual | Etapa obrigatória do fluxo |
Riscos, antipadrões e o que verificar antes de escalar
Os antipadrões mais comuns em arquitetura de agentes surgem da tentativa de resolver tudo com um único agente superpoderoso ou, no extremo oposto, de fragmentar demais o sistema em dezenas de agentes que ninguém consegue depurar.
Sinais de que a arquitetura está complexa demais:
- Ninguém sabe explicar o fluxo completo: se a equipe não desenha o caminho da tarefa em uma folha, o sistema já fugiu do controle.
- Agentes se contradizem: quando dois agentes tomam decisões conflitantes sobre o mesmo dado, falta autoridade clara.
- Custo cresce sem ganho proporcional: cada etapa adicional consome tokens e tempo; se o resultado não melhora, a camada é peso morto.
- Falhas em cascata: um erro em uma etapa derruba todo o pipeline sem isolamento.
Outro risco frequente é a alucinação silenciosa em etapas intermediárias. O agente preenche um campo com valor plausível, mas errado, e o erro só aparece no final. A mitigação está em validações por sistema a cada etapa crítica, não apenas na conferência do resultado final.
Antes de escalar, verifique se o agente mais simples resolve 80% dos casos. Se a resposta for sim, a complexidade adicional precisa se justificar pelos 20% restantes, não pela estética da arquitetura.
O que define o custo de uma arquitetura de agentes
O custo de uma arquitetura de agentes não está no modelo de linguagem em si, mas na combinação de fatores que se acumulam a cada execução e a cada mudança.
Os principais componentes de custo são:
- Volume de chamadas ao modelo: cada etapa de raciocínio, cada validação e cada retry consome tokens. Arquiteturas com muitas camadas multiplicam esse consumo.
- Complexidade de manutenção: quanto mais agentes e interações, maior o esforço para corrigir, testar e evoluir o sistema.
- Integrações: cada sistema conectado exige desenvolvimento, monitoramento e tratamento de falhas específico.
- Observabilidade e auditoria: registrar, armazenar e analisar trilhas de execução tem custo próprio de infraestrutura e tempo de equipe.
- Participação humana: etapas de revisão consomem horas de especialistas, que precisam ser contabilizadas no custo total da operação.
Uma arquitetura enxuta com agente único e poucas ferramentas custa menos para rodar e manter, mas pode exigir mais intervenção humana. Uma arquitetura multiagente com validações redundantes reduz intervenção, mas aumenta o custo de execução e manutenção. O ponto ótimo depende do valor da tarefa automatizada e do custo do erro.
Do piloto à produção: próximos passos
Colocar um agente em produção não é apenas "ligar a chave". É construir um ciclo de avaliação contínua e critérios objetivos de prontidão.
Métricas de avaliação e testes de regressão
As métricas precisam refletir o objetivo do processo, não apenas o funcionamento técnico do agente:
- Taxa de conclusão: percentual de tarefas finalizadas sem intervenção humana.
- Precisão por etapa: acerto em cada validação intermediária, não só no resultado final.
- Tempo de execução: latência total e por etapa, para identificar gargalos.
- Custo por tarefa: tokens consumidos e tempo de equipe envolvido.
- Taxa de escalonamento: quantas tarefas foram transferidas para humanos e por quê.
Testes de regressão são um conjunto fixo de casos que roda a cada mudança no sistema. Incluem casos felizes, casos de borda e casos que já falharam no passado. O objetivo é garantir que uma melhoria em uma etapa não quebrou outra.
Checklist de prontidão para colocar agentes em operação
Antes de liberar o agente para a operação real, percorra esta lista:
- Fluxo documentado: o caminho completo da tarefa está desenhado e aprovado por quem executa a operação.
- Regras de negócio explícitas: as exceções e os critérios de decisão estão escritos, não apenas na cabeça de um especialista.
- Validações por etapa: cada passo crítico tem conferência por sistema, não apenas pelo modelo.
- Trilha de auditoria: toda ação fica registrada com dados de entrada, decisão e resultado.
- Fallback definido: o que acontece quando o agente falha ou não tem confiança para decidir.
- Métricas ativas: as métricas de avaliação estão sendo coletadas desde o primeiro dia.
- Humano no circuito: há uma pessoa responsável por revisar e aprovar quando o fluxo exigir.
A implementação de agentes em produção exige método, não apenas tecnologia. O guia sobre implementação de agentes de IA em produção detalha como estruturar esse caminho com entregas incrementais e medição contínua.
Perguntas frequentes
Qual a diferença entre arquitetura de agentes e um prompt avançado?
Um prompt avançado instrui um modelo a responder melhor; uma arquitetura de agentes organiza modelo, ferramentas, estado e validações para executar tarefas com consequências reais. O agente decide quando chamar uma ferramenta, mantém contexto entre etapas e deixa trilha do que fez. O prompt é uma peça dentro dessa estrutura, não um substituto dela. A diferença aparece na produção: prompts falham silenciosamente, arquiteturas bem desenhadas falham de forma visível e corrigível.
Preciso de um sistema multiagente para automatizar processos da minha indústria?
Não necessariamente. A maioria dos processos industriais começa bem com um agente único e algumas ferramentas bem definidas: ler documento, validar campo, lançar no ERP. Multiagente se justifica quando há subtarefas independentes que rodam em paralelo ou especialidades que não convivem bem no mesmo contexto. Comece pelo padrão mais simples que resolva o processo e adicione camadas apenas quando a operação real mostrar que a complexidade atual não basta.
Como garantir que o agente não invente dados em etapas intermediárias?
A mitigação está em validações por sistema a cada etapa crítica, não apenas na conferência do resultado final. Se o agente extrai um valor de um pedido, o sistema confere se o campo existe, se está no formato esperado e se respeita as regras de negócio antes de prosseguir. Trilhas de auditoria registram cada decisão para revisão posterior. A supervisão humana entra como etapa obrigatória nos pontos de maior risco, não como exceção.
Qual o papel do MCP na integração de agentes com sistemas legados?
O Model Context Protocol padroniza como agentes acessam dados e ferramentas externas, criando uma camada de integração com autenticação e governança. Em sistemas legados sem API, o MCP não resolve sozinho: a alternativa é o agente operar a interface do sistema como um usuário humano faria. A escolha entre protocolo padronizado e operação de tela depende do que o sistema legado expõe e do volume de operações necessário.
Em quanto tempo um agente de IA começa a dar resultado em operação?
O tempo depende do escopo do processo e da maturidade dos dados, não da tecnologia em si. Processos com regras claras e documentos estruturados podem gerar resultado em semanas, com entregas incrementais. Processos com muitas exceções não documentadas exigem antes um trabalho de mapeamento e padronização. O resultado aparece quando o agente assume tarefas repetitivas com validação confiável, não quando o modelo é escolhido.
Precisa de ajuda com isso?
Se a sua operação tem processos manuais que drenam tempo de engenheiros, analistas e supervisores, uma conversa de diagnóstico ajuda a identificar por onde começar e qual arquitetura faz sentido para o seu caso. Fale com a Studio Artemis para mapear os processos com maior custo de tempo e mão de obra e desenhar o caminho de implementação.


